


ISO 27001 als Geschäftsvorteil: Sicherheit nachweisen und vorbereitet handeln
Eine ISO-27001-Zertifizierung bestätigt, dass ein Unternehmen seine Informationssicherheit systematisch organisiert. Kunden und Auftraggeber erhalten damit einen anerkannten Nachweis. Im Unternehmen selbst sind Risiken, Zuständigkeiten und Abläufe für Sicherheitsvorfälle geregelt.
Was ist eine ISO-27001-Zertifizierung?
Die DIN EN ISO/IEC 27001:2024 beschreibt die Anforderungen an ein Informationssicherheitsmanagementsystem, kurz ISMS. Das ISMS legt fest, wie ein Unternehmen schützenswerte Informationen erfasst, Risiken bewertet und mit ihnen umgeht.
Dazu gehören technische Vorkehrungen ebenso wie betriebliche Abläufe. Das Unternehmen regelt beispielsweise:
- welche Informationen besonders geschützt werden müssen,
- wer für einzelne Sicherheitsbereiche verantwortlich ist,
- wie das Unternehmen auf einen Vorfall reagiert,
- wie es seine Sicherheitsmaßnahmen regelmäßig prüft.
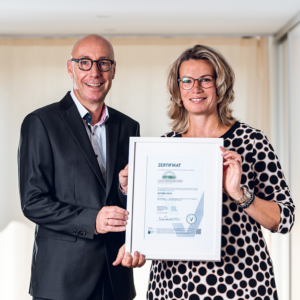
Die Zertifizierung bestätigt, dass dieses System die Anforderungen der ISO 27001 erfüllt. Sie hilft Unternehmen, Informationssicherheit gegenüber Kunden, Geschäftspartnern und Auftraggebern nachzuweisen.
Sicherheitslücken verlangen vorbereitete Abläufe
Wie wichtig diese Vorbereitung ist, zeigte sich im Oktober 2026. Zwei kritische Sicherheitslücken in der Programmiersprache PHP betrafen weltweit zahlreiche Webserver. Behörden, Hochschulen und Kliniken nahmen ihre Webseiten vorsorglich vom Netz, während sie Systeme prüften und Sicherheitsupdates einspielten.
Neue Schwachstellen können jedes Unternehmen treffen. Ein funktionierendes ISMS regelt für diesen Fall, wer die Gefahr bewertet und welche Schritte folgen.
Bei den Sicherheitswarnungen erlebte VISOCERT, wie zertifizierte Kunden genau auf diese Vorbereitung zurückgreifen konnten. Sie hatten ihren Plan längst in der Schublade und wussten, was zu tun war.
Auch zertifizierte Unternehmen können von Sicherheitsvorfällen betroffen sein. Das ISMS hilft ihnen, vorbereitet zu reagieren.
70 bis 80 Sicherheitsfragen für eine Ausschreibung
Informationssicherheit spielt auch bei der Vergabe von Aufträgen eine wachsende Rolle. Unternehmen erhalten in Ausschreibungen teilweise Fragebögen mit bis zu 30 Seiten. Darin sollen sie ausführlich erklären, wie sie Daten schützen und Sicherheitsrisiken behandeln. Schnell kommen 70 bis 80 einzelne Fragen zusammen.
Die FUMO Solutions GmbH kennt diesen Aufwand. Das Unternehmen entwickelt ein Compliance-Managementsystem für die Transportlogistik. Seine Kunden erwarten auch von FUMO einen verlässlichen Umgang mit Datenschutz und Informationssicherheit.
Vor der ISO-27001-Zertifizierung musste das Unternehmen umfangreiche Fragebögen bearbeiten. Heute sorgt das Zertifikat für erheblich einfachere Arbeitsabläufe:
„Mittlerweile können wir zum Glück unser Zertifikat mitschicken und sagen: Wir sind ISO 27001 zertifiziert“, sagt Christopher Harjo, Leiter Nachhaltigkeit und Compliance bei der FUMO Solutions GmbH.
FUMO muss die 70 bis 80 Sicherheitsfragen nicht erneut beantworten. Zugleich zeigt das Zertifikat den Kunden, dass sich das Unternehmen systematisch und regelmäßig mit Informationssicherheit befasst.
Wann Unternehmen einen Nachweis brauchen
Die ISO-27001-Zertifizierung ist vor allem für Unternehmen wichtig, deren Kunden einen verlässlichen Sicherheitsnachweis erwarten. Das betrifft beispielsweise Dienstleister, Softwareanbieter und Betriebe, die sensible Kunden- oder Unternehmensdaten verarbeiten.
Konkrete Anlässe sind häufig:
- eine Zertifizierung als Voraussetzung für eine Ausschreibung,
- Sicherheitsanforderungen eines wichtigen Kunden,
- wiederkehrende Lieferantenprüfungen,
- umfangreiche Fragebögen zu Datenschutz und IT-Sicherheit,
- geschäftskritische digitale Dienste,
- gewachsene Strukturen mit ungeklärten Zuständigkeiten.
Das Zertifikat zeigt nach außen, dass das Unternehmen Informationssicherheit nach einem anerkannten Standard steuert. Intern schafft das ISMS feste Verantwortlichkeiten und dokumentierte Abläufe.
Der Weg beginnt mit der Gap-Analyse
Viele Unternehmen fürchten den Aufwand einer ISO-27001-Zertifizierung. Die Norm wirkt kompliziert, die notwendige Dokumentation umfangreich. Auch Christopher Harjo hatte diese Sorge.
Das Unternehmen verfügte bereits über funktionierende Prozesse. Sie waren im Arbeitsalltag vorhanden, aber noch nicht vollständig in einem gemeinsamen System erfasst. Eine Gap-Analyse verglich die bestehende Situation mit den Anforderungen der ISO 27001.
„Wir mussten nicht von null anfangen“, erklärt Christopher Harjo. Die Gap-Analyse zeigte, welche Anforderungen FUMO bereits erfüllte und wo das Team noch nacharbeiten musste. Der Aha-Effekt: Viele Abläufe gab es längst. FUMO musste sie ordnen, dokumentieren und an einzelnen Stellen ergänzen. Aus der Analyse entstand ein konkreter Arbeitsplan für die noch offenen Aufgaben.
VISOCERT setzt genau dort an. Die Auditoren erfassen und bewerten, was im Unternehmen bereits vorhanden ist. Das Unternehmen ordnet seine Abläufe und Nachweise und ergänzt die fehlenden Punkte. Die Auditoren erklären die Anforderungen und prüfen die Umsetzung.
Der Aufwand richtet sich deshalb stark danach, was bereits vorhanden ist. Bewährte Prozesse bleiben bestehen und fließen in das ISMS ein. Das Unternehmen ergänzt die noch fehlenden Elemente. Die Zertifizierung bestätigt anschließend, dass das ISMS die Anforderungen der ISO 27001 erfüllt. Typischerweise dauert der Weg von der Gap-Analyse bis zur Zertifizierung etwa sechs bis acht Monate. Wie lange ein Unternehmen tatsächlich benötigt, hängt von der Größe und den vorhandenen Voraussetzungen ab.
Verständliche Anforderungen statt schwerer Normsprache
Die Auditoren von VISOCERT kommen aus der Praxis. Sie erklären die Anforderungen verständlich und beziehen sie auf den Arbeitsalltag des jeweiligen Unternehmens.
Erprobte Vorlagen und Ausfüllhilfen erleichtern die Vorbereitung. Sie zeigen, welche Informationen benötigt werden und wie Unternehmen ihre vorhandenen Abläufe dokumentieren können. Die Inhalte werden an die Größe und Struktur des Betriebs angepasst.
VISOCERT greift dabei auf mehr als 15 Jahre ISO-Erfahrung bei einer Zertifizierungsquote von 100 Prozent zurück. Die Auditoren kennen den State of the Art und können mit verständlichen Beispielen zeigen, welche Lösungen sich in der Praxis umsetzen lassen. Vertrauliche Informationen anderer Kunden bleiben geschützt.
Auch FUMO erlebte die Prüfung als praxisnah. Der Auditor bewertete die vorhandenen Strukturen passend zum Unternehmen. So entstand ein Managementsystem, das sich in den Arbeitsalltag integrieren ließ.
Was kostet eine ISO-27001-Zertifizierung?
Bei VISOCERT erhalten Sie alle Leistungen aus einer Hand: von der Einführung des Informationssicherheitsmanagementsystems über die Schulung bis zur Zertifizierung. Die einzelnen Schritte und der Umfang werden auf Ihr Unternehmen abgestimmt.
Weitere Informationen finden Sie auf unserer Seite zur ISO-27001-Zertifizierung.
Schreiben Sie VISOCERT eine E-Mail und nennen Sie die wichtigsten Angaben zu Ihrem Unternehmen. Anhand der Mitarbeiterzahl und der Standorte berechnet VISOCERT kurzfristig den individuellen Preis.
Anschließend erhalten Sie ein verbindliches Festpreisangebot für den vereinbarten Gesamtweg. Damit wissen Sie vor dem Start, welche Leistungen enthalten sind und welche Kosten bis zur Zertifizierung entstehen.
Was kostet es, die ISO-27001-Zertifizierung nicht zu haben? Im Zweifel Aufträge und Zeit.
Ist das Zertifikat Voraussetzung für eine Ausschreibung, kommt ein Unternehmen ohne diesen Nachweis möglicherweise gar nicht erst zum Zug. Wird kein Zertifikat verlangt, bleiben oft die umfangreichen Sicherheitsfragebögen. Ihre Bearbeitung kostet bei jeder neuen Anfrage erneut Arbeitszeit.
FUMO spart sich diese Arbeit inzwischen. Das Unternehmen legt sein Zertifikat bei und kann sich auf den eigentlichen Auftrag konzentrieren.
Mit VISOCERT zur ISO-27001-Zertifizierung
VISOCERT begleitet kleine und mittelständische Unternehmen mit verständlichen Anforderungen, praxiserfahrenen Auditoren und erprobten Hilfestellungen. Ausgangspunkt sind die Prozesse, die im Unternehmen bereits funktionieren.
Ein erstes Gespräch klärt, wo Ihr Unternehmen steht, welche Anforderungen noch offen sind und welcher Festpreis für Ihre Zertifizierung gilt.
Jetzt unverbindlich mit VISOCERT über die ISO-27001-Zertifizierung sprechen.


